2026-11-05 · 출처:Tom's Hardware
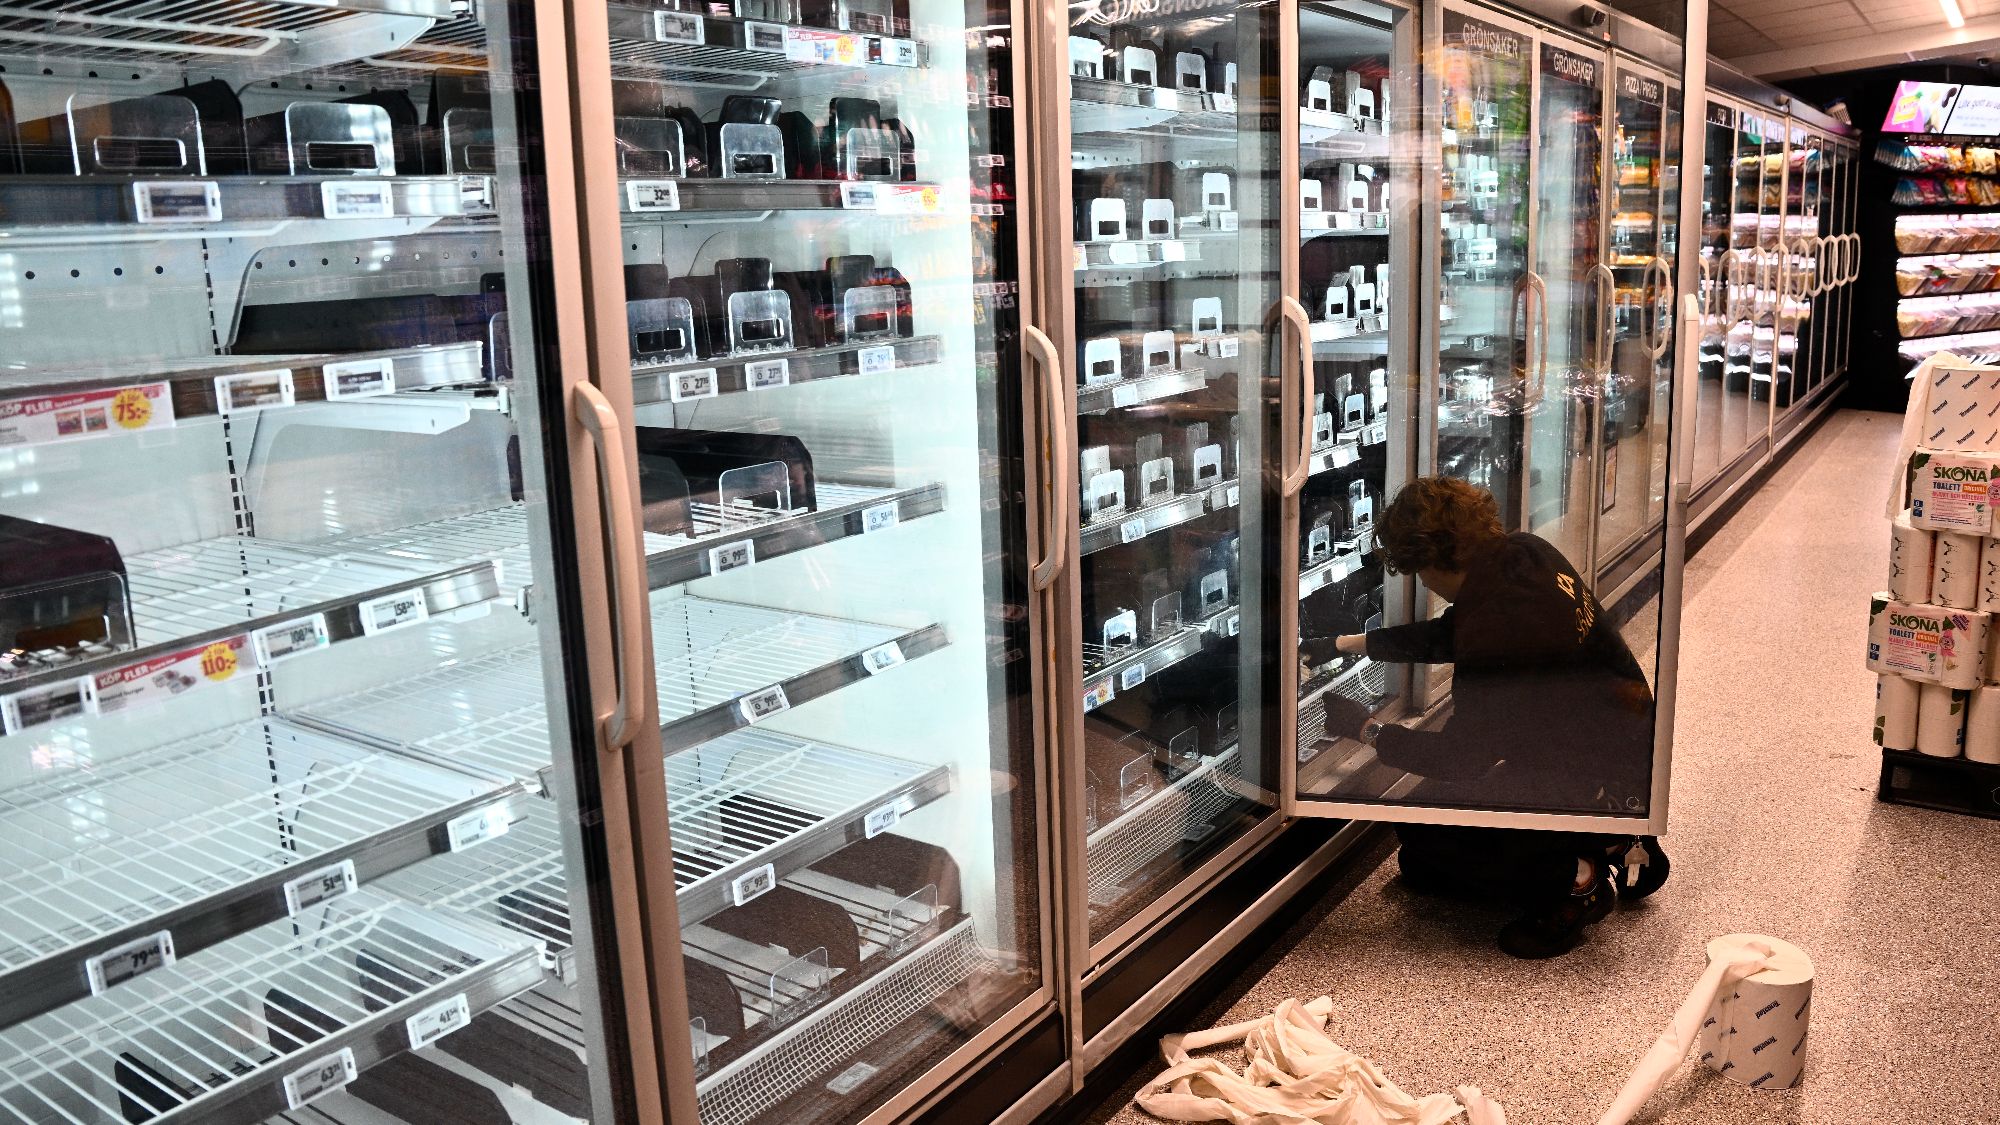
유럽 슈퍼마켓 콜드체인을 강타한 두 번째 마비성 공격은 냉동고를 오븐으로, 재고를 전량 손실로 바꿨다. 벨기에와 스웨덴이 직격탄을 맞았다.
50°C는 슈퍼마켓 냉동고 표시창에서 누구도 예상하지 않는 수치다. 그러나 공격자들이 벨기에와 스웨덴의 냉장 장비를 정확히 그 온도로 맞춰 놓았고, 이로써 유럽 전역의 슈퍼마켓 콜드체인을 강타한 마비성 사이버 공격은 두 번째가 됐다.
피해는 물리적이고 즉각적이었다. 도난당한 데이터도, 암호화된 파일도 아니라 파괴된 식품 재고였다.
소매업을 겨냥한 대부분의 사이버 공격은 IT 시스템을 노린 금융 절도나 몸값 요구로 끝난다. 이번 캠페인은 물리적 세계로 넘어와 냉장 장비 그 자체의 제어권을 장악하고 핵심 기능을 뒤집었다. 50도로 돌아가는 냉동고는 단지 식품을 보관하지 못하는 수준이 아니다. 적극적으로 익혀 버린다. 결과는 일시적 변질이 아니라 재고 전량 손실이며, 매장 현장의 연결된 운영 하드웨어가 서버나 결제 단말기만큼이나 손쉽게 무기화될 수 있음을 보여 준 변이었다.
이번이 두 번째라는 사실이야말로 인프라 운영자들이 가장 경계해야 할 대목이다. 단일 사건은 기회주의적 침입으로 얼버무릴 수 있다. 여러 나라의 슈퍼마켓 냉동고에 반복 가해졌다는 것은 공격자들이 냉장 제어 장치를 방비가 약하면서 파급력이 큰 표적으로 확인했고, 의도적으로 그곳으로 되돌아오고 있다는 뜻이다.
컴퓨트 업계에게 이 사건은 불편할 만큼 가까운 곳에서 울린 경고다. 임베디드 컨트롤러와 IoT 기기는 거의 모든 현대 시설의 가장자리에 자리하고, 보안 예산은 역사적으로 서버, 네트워크, 엔드포인트에 몰려 왔다. 유럽의 냉동고 함대는 임베디드 엣지에도 같은 수준의 감시가 필요하다는 뼈아픈 알림이다. 그 시스템이 뚫리면 손실이 다운타임 통계가 아니라 상한 식품과 문 닫은 진열대로 측정되기 때문이다.
지금은 벨기에와 스웨덴의 소매업자들이 콜드체인 재고를 대손 처리하는 중이고, 유럽 식품 유통업 전체는 자기들의 가장 차가운 자산이 왜 그렇게 쉽게 데워졌는지를 묻고 있다.
태그: Cyberattack · Supermarket Freezers · Critical Infrastructure · Cold Chain · Belgium · Sweden
萬安算交所 AIXX · AIXX · 검증된 컴퓨트 거래소 · 현물 홀 입장